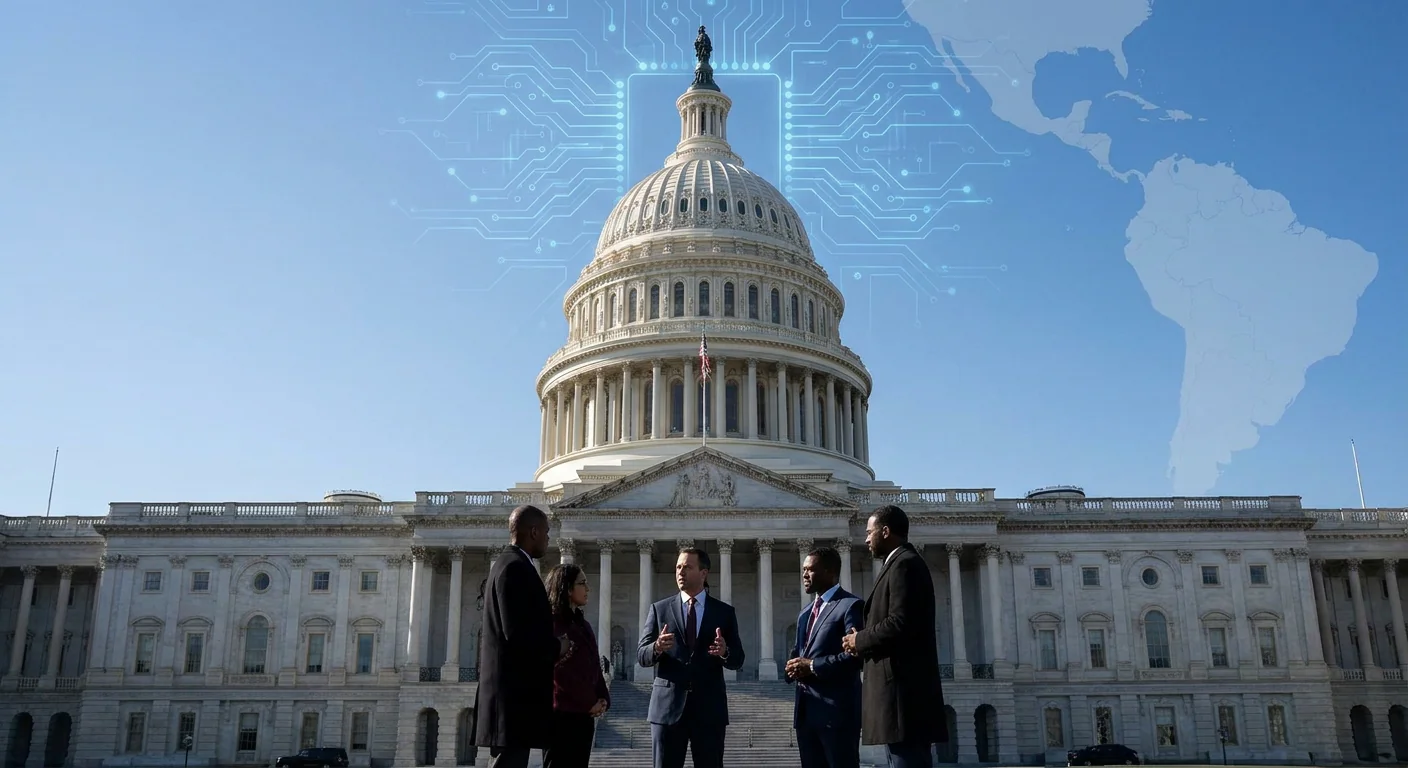
Un borrador bipartidista de la “Great American Artificial Intelligence Act” acaba de presentarse en la Cámara de Representantes de Estados Unidos como un ambicioso marco federal para gobernar la IA, centrado en modelos de frontera, protección de trabajadores y ciberseguridad. Al mismo tiempo, Anthropic propone que los grandes laboratorios acuerden un mecanismo verificable para frenar o pausar el desarrollo si los sistemas empiezan a mejorarse a sí mismos más rápido de lo que la sociedad puede gestionar. La coincidencia de ambas iniciativas ilustra la tensión entre mantener el liderazgo tecnológico y evitar perder el control de sistemas cada vez más potentes, con posibles efectos indirectos sobre los países latinoamericanos que dependen de estas tecnologías.
Estados Unidos impulsa la “Great American AI Act” mientras Anthropic pide un posible freno global a la IA
Un borrador de ley en el Congreso y una advertencia desde la industria reavivan el debate sobre cómo controlar la inteligencia artificial avanzada
Resumen
Escucha el artículo
Versión en audio
Resumen ampliado en audio
Estados Unidos impulsa la “Great American AI Act” mientras Anthropic pide un posible freno global a la IA
La presentación del borrador de la “Great American Artificial Intelligence Act” en la Cámara de Representantes de Estados Unidos marca un nuevo intento de fijar reglas federales para una tecnología que ya atraviesa fronteras y sectores económicos. La propuesta, aún en fase de discusión, llega en la misma semana en que Anthropic, uno de los laboratorios de IA más influyentes, advierte que sus sistemas están acelerando el propio desarrollo de la tecnología y pide un mecanismo global para poder “pisar el freno” si aparecen riesgos extremos.
Qué propone la “Great American AI Act”
El borrador configura un andamiaje amplio que va más allá de la mera protección del consumidor. Crea un Centro para Estándares e Innovación en IA dentro del Departamento de Comercio, encargado de elaborar guías de seguridad, apoyar herramientas de detección de contenido sintético y licenciar entidades de verificación independientes que auditen a los grandes desarrolladores.
Las empresas con más de 500 millones de dólares de ingresos que desarrollen modelos de frontera deberán publicar un “marco de IA” propio, describiendo umbrales de riesgo, procedimientos de evaluación de daños catastróficos y criterios de despliegue. Antes de lanzar un nuevo modelo, tendrán que difundir informes sobre capacidades, usos previstos, evaluaciones de riesgos y medidas de mitigación, además de notificar incidentes de seguridad graves en plazos que van de las 24 horas a los 15 días, bajo la amenaza de multas de hasta un millón de dólares diarios.
El texto también refuerza la supervisión mediante auditorías obligatorias realizadas por organizaciones independientes licenciadas, amplía las protecciones para denunciantes de malas prácticas en IA y endurece las sanciones por fraudes financieros o suplantación de autoridades cometidos con herramientas de inteligencia artificial.
Uno de los puntos más controvertidos es la preempción temporal de leyes estatales que regulen específicamente el desarrollo de modelos de IA, durante los tres primeros años de vigencia. Defensores de derechos digitales temen que esto limite la capacidad de estados más restrictivos para responder a daños emergentes, mientras los impulsores del proyecto sostienen que se busca evitar un “mosaico” regulatorio que dificulte la innovación.
La advertencia de Anthropic: cuando la IA empieza a diseñarse sola
En paralelo al debate legislativo, Anthropic ha hecho pública una propuesta para que los principales laboratorios de IA acuerden un mecanismo coordinado y verificable que permita ralentizar o pausar el desarrollo de modelos de frontera si estos comienzan a mejorarse a sí mismos más rápido de lo que las instituciones pueden controlar.
La empresa describe un escenario de “auto‑mejora recursiva”, en el que modelos como Claude ya generan una parte muy significativa del código que impulsa su propia evolución, reduciendo el papel humano a mero cuello de botella. Para Anthropic, sería “bueno para el mundo” contar con la opción realista de una pausa temporal coordinada, siempre que varios laboratorios bien financiados, en distintos países, acepten reglas comunes sobre qué niveles de riesgo disparan el freno, cómo se verifica que todos cumplen y cuándo se levanta esa pausa.
La propuesta ha recibido respuestas encontradas. Algunos especialistas en seguridad valoran que una gran empresa reconozca explícitamente el riesgo de perder el control, pero críticos señalan que un llamado a frenar el avance puede reforzar la posición de actores ya consolidados y que, en la práctica, la verificación internacional de una pausa global resulta extremadamente difícil.
Un debate global con consecuencias para América Latina
La combinación de un ambicioso marco federal estadounidense y un llamado a la coordinación global desde la propia industria se inscribe en un debate internacional donde la Unión Europea avanza con un enfoque basado en riesgos y movimientos de la sociedad civil han reclamado moratorias a los modelos más potentes.
Para América Latina, estas discusiones no son abstractas. La mayoría de los países de la región consume modelos y servicios de IA diseñados y regulados fuera de sus fronteras. Si el proyecto estadounidense se consolida, sus exigencias de transparencia, auditorías y gestión del riesgo podrían convertirse de facto en estándares que proveedores exporten a mercados latinoamericanos, mejorando ciertas salvaguardas pero sin responder necesariamente a problemas locales, como el uso policial de sistemas poco auditados, la vigilancia en contextos de protesta o la discriminación algorítmica en programas sociales.
Al mismo tiempo, el énfasis del borrador en preparar a la fuerza laboral para la automatización contrasta con la menor capacidad institucional y presupuestaria de muchos países latinoamericanos para proteger a trabajadores desplazados por la IA. Sin marcos propios robustos, la región corre el riesgo de ser receptora pasiva de decisiones tomadas en Washington, Bruselas o en las sedes de grandes laboratorios, sin voz efectiva en cuándo y cómo se pulsa —o no— el freno al desarrollo de sistemas que también impactarán sus democracias y economías.
Análisis y resumen ampliado
El borrador de la “Great American Artificial Intelligence Act”, impulsado por los congresistas Jay Obernolte y Lori Trahan, plantea un marco federal integral para la IA que incluye obligaciones de transparencia, auditorías independientes y fuertes sanciones para los grandes desarrolladores de modelos de frontera. Crea un Centro para Estándares e Innovación en IA, refuerza la recopilación de datos sobre el impacto laboral, endurece las penas por fraude habilitado por IA y, de forma polémica, preempra durante tres años las leyes estatales que regulen específicamente el desarrollo de modelos. En paralelo, Anthropic pide que los laboratorios de frontera acuerden un plan coordinado y verificable para ralentizar o pausar el desarrollo si emergen riesgos extremos ligados a la auto‑mejora de los sistemas y la posible pérdida de control humano. Expertos celebran que Estados Unidos avance hacia reglas claras, pero alertan sobre brechas de supervisión a escala global y sobre el impacto asimétrico que estos marcos pueden tener en América Latina.
Fuentes y referencias
Esta publicación no tiene fuentes enlazadas registradas. Si necesitas verificar un dato, contacta con el proyecto y señala el artículo y el dato concreto.